不能忽略的 CVE-2025-66478 滿級漏洞

CVE-2025-66478 影響 Next.js,來自 React Server Components(RSC)協議的缺陷,可能導致伺服器被遠端執行腳本或指令。我平常使用 Docker 部署,前後端分開,這次的影響相對有限:攻擊者無法直接讀取後端服務的敏感資料,容器也沒有掛載實體檔案系統,入侵宿主機的風險相對較低。
嚴重程度:高狀態:已結案
- 發現時間
- 2025/12/8
- CVSS 評分
- 10.0(Critical)
- 漏洞類型
- 遠端程式碼執行(Remote Code Execution)
- 攻擊向量
- 網路攻擊,無需身分驗證
一開始看到這個漏洞公告,還以為只是「又一個框架安全更新」,沒有特別在意。直到自己的 IP 被 Cloudflare 列入黑名單,才知道背後很可能已經有人在主動嘗試攻擊。
最後重新建置映像、重新部署,並更新 Next.js 版本,環境回到乾淨狀態。
CVE-2025-66478 源於 React 的上游實作(CVE-2025-55182)。在特定條件下,攻擊者可以透過精心構造的請求,讓伺服器走到沒有預期的執行路徑,在伺服器上執行腳本或指令。
實際觀察到的攻擊行為大致如下:
- 連線進來後,先偵測伺服器上已安裝的套件與環境
- 接著嘗試從遠端下載惡意腳本,並在伺服器上執行
目前實際遇到的腳本類型:
- 偽裝成 Nginx 的程式或服務
- 挖礦腳本
- 後門腳本(包含開機自動執行的腳本)
- 架設 VPN / Proxy 的腳本
- PowerShell 腳本(針對 Windows 環境)
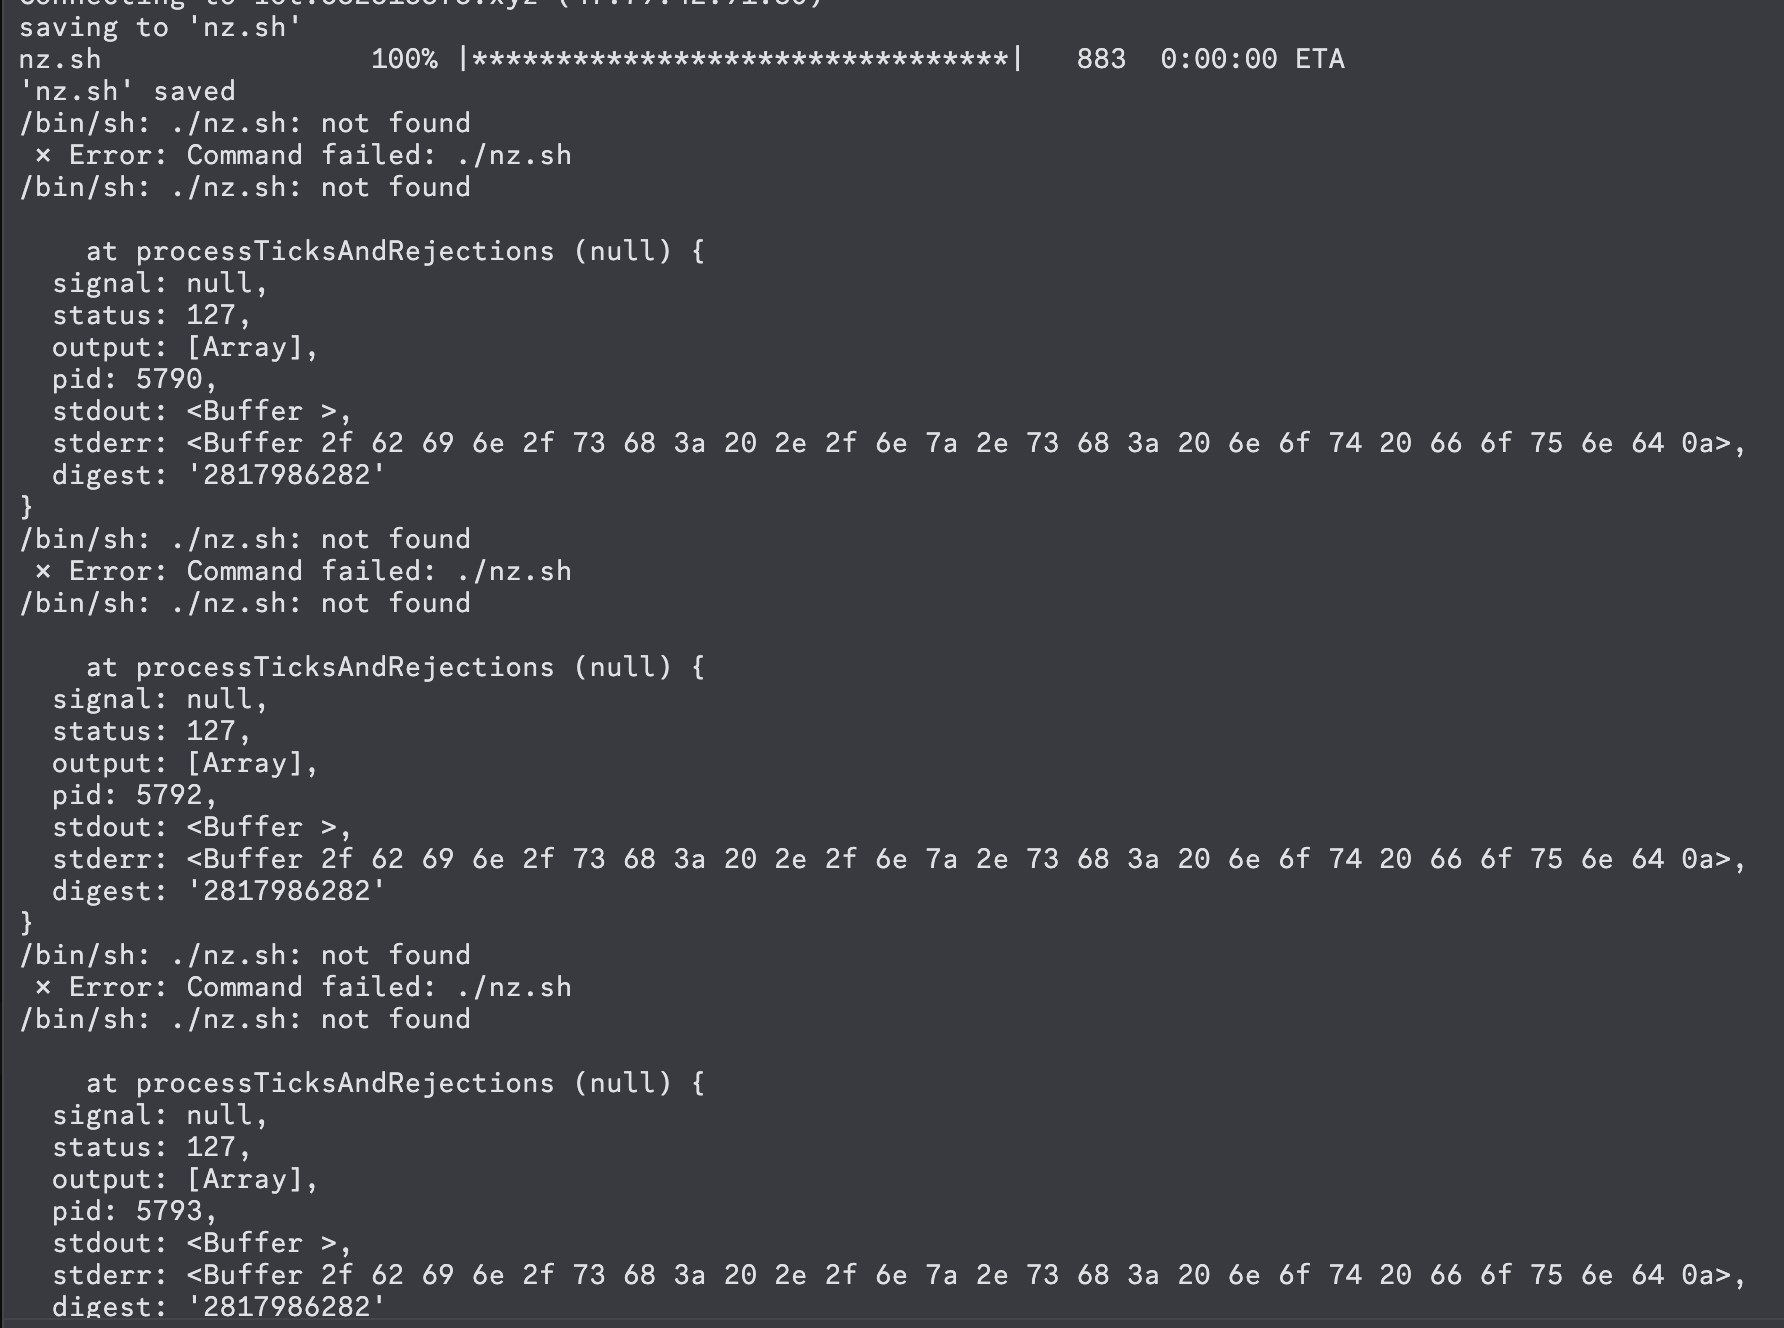
下方是其中一個惡意腳本的內容截圖(部分資訊已遮掉):
相關日誌記錄
Section titled “相關日誌記錄”這次之後,我會更重視伺服器的安全:
- 優先更新與安全性相關的套件與框架版本
- 持續關注 CVE 與官方安全公告
- 部署時盡量使用容器化與最小權限原則,降低實際損害範圍